

Gestão da Superfície de Ataque (ASM, de Attack Surface Management) é a disciplina de descobrir e manter atualizado o inventário de tudo o que uma organização expõe a um atacante, classificando cada exposição pelo risco que ela representa. O ASM trabalha de fora para dentro. Em vez de auditar o que o inventário oficial registra, procura o que existe de fato e depois pergunta de quem é.
Em um ambiente corporativo cada vez mais digital e descentralizado, a superfície de ataque digital de uma organização cresce de forma contínua e invisível. Ativo na nuvem, API exposta, máquina temporária, sistema legado e integração com terceiro viram porta de entrada para o atacante, muitas vezes sem que a equipe de segurança saiba que esses ativos existem.
A transformação digital acelerada, impulsionada pela pandemia e pela adoção massiva de serviços em nuvem, trouxe agilidade e escala. Trouxe junto uma pergunta difícil: como proteger o que você não sabe que existe? O Attack Surface Management (ASM) existe para responder a essa pergunta, e é por isso que ele virou um dos pilares da maturidade em cibersegurança.
O que é Attack Surface Management (ASM)?
Attack Surface Management (ASM) é o processo contínuo e automatizado de descoberta, mapeamento, classificação e monitoramento dos ativos digitais expostos na internet por uma organização. Isso inclui:
- Domínios e subdomínios
- Autonomous Systems
- Prefixos de IPs
- Servidores em nuvem e on-premise
- Aplicações web
- Tecnologias e serviços
- APIs
- Certificados SSL/TLS
- Recursos de terceiros e cadeia de suprimentos digital (supply chain)
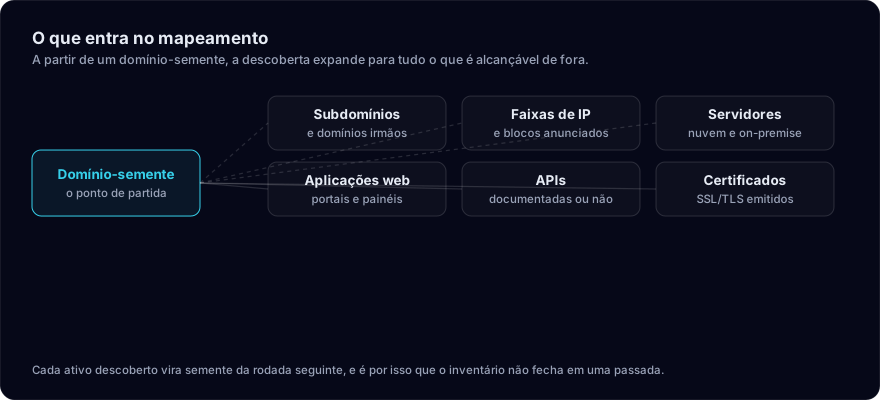
Ao contrário de soluções internas que dependem de inventários ou escopos definidos manualmente, como um CMDB, uma plataforma de Attack Surface Management opera como um atacante externo, mapeando tudo que está exposto e acessível pela internet, incluindo os ativos que a própria organização desconhece ou esqueceu.
A evolução do conceito de superfície de ataque
Historicamente, a segurança cibernética focava no perímetro da rede corporativa. Firewall, VPN e controle de acesso davam conta enquanto os ativos ficavam centralizados em datacenter físico. A dissolução do perímetro tradicional acabou com esse arranjo.
Com a migração para a nuvem, a proliferação de dispositivos IoT, o trabalho remoto e a adoção de arquiteturas de microserviços, a superfície de ataque se expandiu exponencialmente. Segundo o Gartner, até 2025, 75% das organizações terão mais de 50% de seus ativos críticos fora do perímetro tradicional. Essa fragmentação torna impossível manter um inventário manual atualizado.
ASM como visão do atacante
O diferencial do ASM está em sua abordagem: pensar como um atacante. Enquanto ferramentas tradicionais de gerenciamento de vulnerabilidades (Vulnerability Management) dependem de agentes instalados e escopos pré-definidos, o ASM escaneia a internet de fora para dentro, descobrindo:
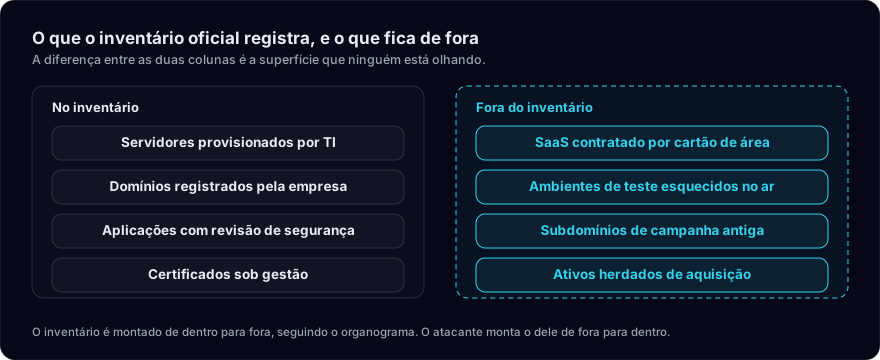
- Shadow IT: Serviços contratados por departamentos sem aprovação de TI
- Ativos esquecidos: Servidores de teste, ambientes de desenvolvimento expostos
- Aquisições e fusões: Infraestrutura herdada de empresas adquiridas
- Dependências de terceiros: CDNs, DNS externos, serviços SaaS integrados
Essa perspectiva externa importa porque o atacante não pede permissão nem consulta inventário interno. Ele explora o que encontra exposto.
Por que Attack Surface Management é necessário hoje em dia?
A pergunta "o que é Attack Surface Management" precisa vir acompanhada de "por que ele se tornou indispensável". Algumas das principais razões:
Shadow IT
Usuários e áreas de negócio criam ativos sem governança ou aprovação da área de segurança. Segundo pesquisa da Gartner, 41% das compras de tecnologia são feitas fora do departamento de TI. Esses ativos não gerenciados representam pontos cegos críticos na postura de segurança.
Um exemplo comum: equipes de marketing contratam plataformas de automação que coletam dados de clientes, mas não passam por revisão de segurança. Essas ferramentas podem ter vulnerabilidades conhecidas, configurações inseguras ou até mesmo estar comprometidas sem que ninguém perceba.
Ambientes multi-cloud
Múltiplos provedores dificultam visibilidade centralizada e aumentam a complexidade de gerenciamento. Organizações modernas frequentemente utilizam AWS, Azure, Google Cloud e outros provedores simultaneamente, cada um com suas próprias interfaces, APIs e modelos de segurança.
Essa fragmentação cria silos de visibilidade: um bucket S3 mal configurado na AWS pode passar despercebido enquanto a equipe de segurança foca em vulnerabilidades no Azure. O ASM unifica essa visão, independente de onde os ativos estejam hospedados.
Expansão rápida
Fusões, aquisições e crescimento orgânico adicionam ativos continuamente sem atualização de inventários. Quando uma empresa adquire outra, herda os ativos produtivos e mais um punhado de coisas:
- Ambientes de teste esquecidos
- Servidores legados
- Domínios expirados ou mal gerenciados
- Credenciais hardcoded em repositórios de código
Sem um processo automatizado de descoberta, esses ativos permanecem invisíveis até serem explorados por atacantes.
Cadeia de suprimentos digital
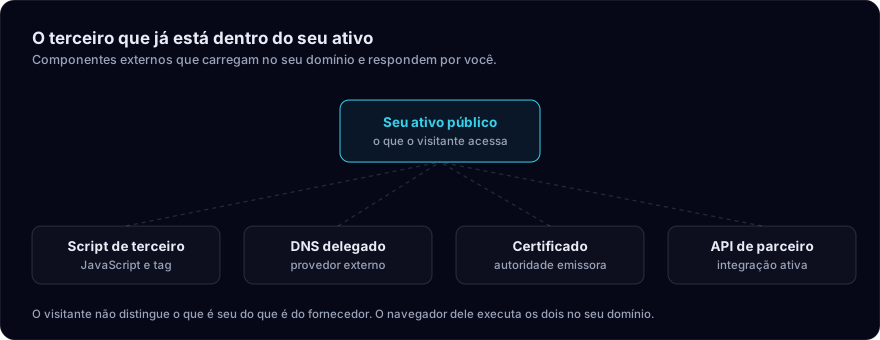
Dependências de terceiros (CDNs, DNS, SaaS) ampliam a superfície de ataque além do controle direto da organização. Ataques à cadeia de suprimentos, como o SolarWinds e Log4Shell, demonstraram que vulnerabilidades em fornecedores podem comprometer milhares de organizações simultaneamente.
O ASM mapeia essas dependências externas, identificando:
- Scripts JavaScript de terceiros carregados em páginas web
- Servidores DNS gerenciados por provedores externos
- Certificados SSL emitidos por autoridades não autorizadas
- Integrações com APIs de parceiros
Complexidade das arquiteturas modernas
Microserviços, containers, serverless e edge computing criam uma teia complexa de interdependências. Cada microserviço expõe APIs, cada container tem sua própria imagem base com potenciais vulnerabilidades, e funções serverless podem ter permissões excessivas.
Ferramentas tradicionais de segurança não foram projetadas para essa dinâmica. Um container efêmero que existe por apenas alguns minutos pode ser explorado e desaparecer antes de ser detectado. O ASM contínuo garante que mesmo ativos temporários sejam mapeados e avaliados.
Regulamentação e compliance
Frameworks como LGPD, GDPR, PCI-DSS e ISO 27001 exigem que organizações mantenham inventários atualizados de ativos que processam dados sensíveis. A falha em demonstrar controle sobre a superfície de ataque pode resultar em multas significativas e danos reputacionais.
O ASM automatiza a coleta de evidências para auditorias, demonstrando que a organização tem visibilidade e controle sobre seus ativos expostos.
Como o ASM trabalha junto com outras iniciativas de segurança
Uma plataforma de Attack Surface Management não substitui as ferramentas que já existem. Ela entrega o contexto e a visibilidade que as outras não capturam sozinhas, e com isso melhora o que elas já faziam.
Enriquecimento de dados para Vulnerability Management
Enquanto ferramentas tradicionais de gerenciamento de vulnerabilidades identificam falhas em ativos conhecidos, o ASM descobre ativos desconhecidos e fornece contexto de exposição. Com isso, a equipe de segurança prioriza remediação por três critérios em vez de um: severidade (CVSS), acessibilidade real pela internet e criticidade do ativo para o negócio.
Por exemplo: uma vulnerabilidade crítica em um servidor de desenvolvimento interno tem risco diferente da mesma vulnerabilidade em um servidor web público. O ASM fornece essa camada de contexto, otimizando o uso de recursos limitados de segurança.
Ampliação da visibilidade para SIEM e SOC
Centros de Operações de Segurança (SOC) dependem de logs e alertas de ativos monitorados. No entanto, ativos não inventariados não geram logs. O ASM expande o perímetro de visibilidade do SOC ao descobrir continuamente novos ativos que devem ser incorporados ao monitoramento.
Mudanças na superfície de ataque, como subdomínio novo, certificado SSL recém-emitido ou serviço que passou a responder na porta 443, também se correlacionam com eventos de segurança. É o que acelera a detecção de atividade maliciosa e de configuração não autorizada.
Contexto para Threat Intelligence
Feeds de Threat Intelligence fornecem indicadores de comprometimento (IoCs) como IPs maliciosos, domínios de phishing e hashes de malware. O ASM correlaciona esses indicadores com a superfície de ataque da organização, respondendo perguntas como:
- Algum dos nossos ativos está se comunicando com IPs em listas de bloqueio?
- Existem domínios typosquatting registrados que imitam nossa marca?
- Certificados SSL fraudulentos foram emitidos para nossos domínios?
Essa correlação transforma inteligência genérica em ações específicas e priorizadas.
Suporte a frameworks de governança e compliance
Regulamentações como LGPD, GDPR, PCI-DSS e ISO 27001 exigem inventários atualizados de ativos que processam dados sensíveis. O ASM automatiza essa coleta, fornecendo evidências auditáveis de que a organização mantém controle sobre sua superfície de ataque.
Os relatórios gerados por plataformas de ASM também alimentam o painel de risco da diretoria. Eles mostram a evolução da postura ao longo do tempo, que é o argumento que sustenta o orçamento de remediação no ano seguinte.
Amadurecimento da abordagem CTEM (Continuous Threat Exposure Management)
O Continuous Threat Exposure Management (CTEM) é um framework estratégico introduzido pelo Gartner que propõe uma abordagem contínua e orientada por ameaças para gerenciar exposições de segurança. Diferente de avaliações pontuais (como pentests anuais), o CTEM opera em cinco etapas cíclicas:
- Scoping: definir o que proteger (ativos críticos, dados sensíveis)
- Discovery: identificar ativos, vulnerabilidades e configurações
- Prioritization: classificar exposições por risco real ao negócio
- Validation: testar se as exposições são de fato exploráveis
- Mobilization: orquestrar a remediação e comunicar o risco
O ASM sustenta as etapas de Discovery e Scoping do CTEM. Sem visibilidade da superfície de ataque, não dá para definir escopo nem descobrir todas as exposições. Organizações que adotam ASM como base de sua estratégia CTEM conseguem:
- Reduzir o tempo médio de descoberta de novos ativos e exposições
- Priorizar remediações com base em exposição real, não apenas em severidade teórica
- Validar continuamente se mudanças na infraestrutura introduzem novos riscos
- Demonstrar maturidade em segurança para stakeholders, investidores e auditores
Segundo o Gartner, até 2026, organizações que adotarem CTEM reduzirão em dois terços a probabilidade de sofrer uma violação de dados. O ASM é o primeiro passo desse caminho, e o mais difícil de pular.
Conclusão
A superfície de ataque cresce mais rápido que a capacidade de gerenciá-la à mão, e foi isso que tirou o Attack Surface Management da categoria de opcional. Quem não enxerga os próprios ativos expostos opera às cegas e passa o ano reagindo a incidente em vez de prevenir.
O ASM vai além da descoberta de ativos. Ele muda o ângulo de onde se olha: de dentro para fora vira de fora para dentro, do jeito que o atacante olha. O risco aparece antes de ser explorado, e a janela de oportunidade do adversário encurta.
O ASM também dá ao time de segurança número para levar à mesa: quanto de risco caiu, onde o investimento foi aplicado, o que mudou de um trimestre para o outro. É a diferença prática entre a organização que reage e a que antecipa.
A pergunta deixou de ser "por que implementar ASM?". Virou "quanto tempo sua organização aguenta operar sem ele?"