

Cadeia de suprimentos digital é o conjunto de software, serviços e acessos de terceiros que uma organização incorpora à própria operação: bibliotecas open source, SaaS, APIs, CDNs, integradores e prestadores com credencial ativa. Cada elo herda parte da exposição da empresa, e quase nenhum aparece no inventário de ativos que a segurança administra.
Os riscos mais críticos nem sempre vêm do que está sob controle direto da organização. Boa parte da exposição chega de forma indireta, por terceiros, por ferramenta terceirizada ou por dependência de código que ninguém administra. O elo fraco costuma estar em quem você contratou, ou em quem essa pessoa contratou.
Com o crescimento das infraestruturas híbridas e da adoção acelerada de SaaS, IaaS e outras formas de terceirização tecnológica, a cadeia de suprimentos digital tornou-se uma extensão crítica da superfície de ataque de qualquer organização. Subdomínios, instâncias temporárias ou dependências antigas podem ficar expostos por meses sem que ninguém perceba. Até alguém explorar.
Exposição não intencional: o risco que passa despercebido
Não é incomum encontrar sistemas antigos ainda acessíveis via internet, mesmo que já tenham sido oficialmente desativados. Eles podem estar vinculados a portais de atendimento, APIs de integração com parceiros, repositórios de documentação ou ferramentas de suporte técnico.
Esses ativos esquecidos frequentemente carregam com eles:
- Tokens de autenticação ou APIs sem proteção;
- Serviços com configurações padrão, sem criptografia ou autenticação;
- Dados sensíveis expostos por falta de segurança no controle de acesso;
- Scripts ou plugins desatualizados com vulnerabilidades conhecidas.
O problema real surge quando essas exposições, herdadas ou negligenciadas, viram ponto de entrada para o que vem depois: comprometimento da cadeia de suprimentos, movimentação lateral, ransomware.
Quando o fornecedor é o vetor
Empresas modernas usam dezenas de ferramentas externas, às vezes centenas. Cada uma dessas integrações representa uma superfície de risco compartilhada, e a confiança mútua entre sistemas pode ser explorada se qualquer elo da cadeia estiver vulnerável.
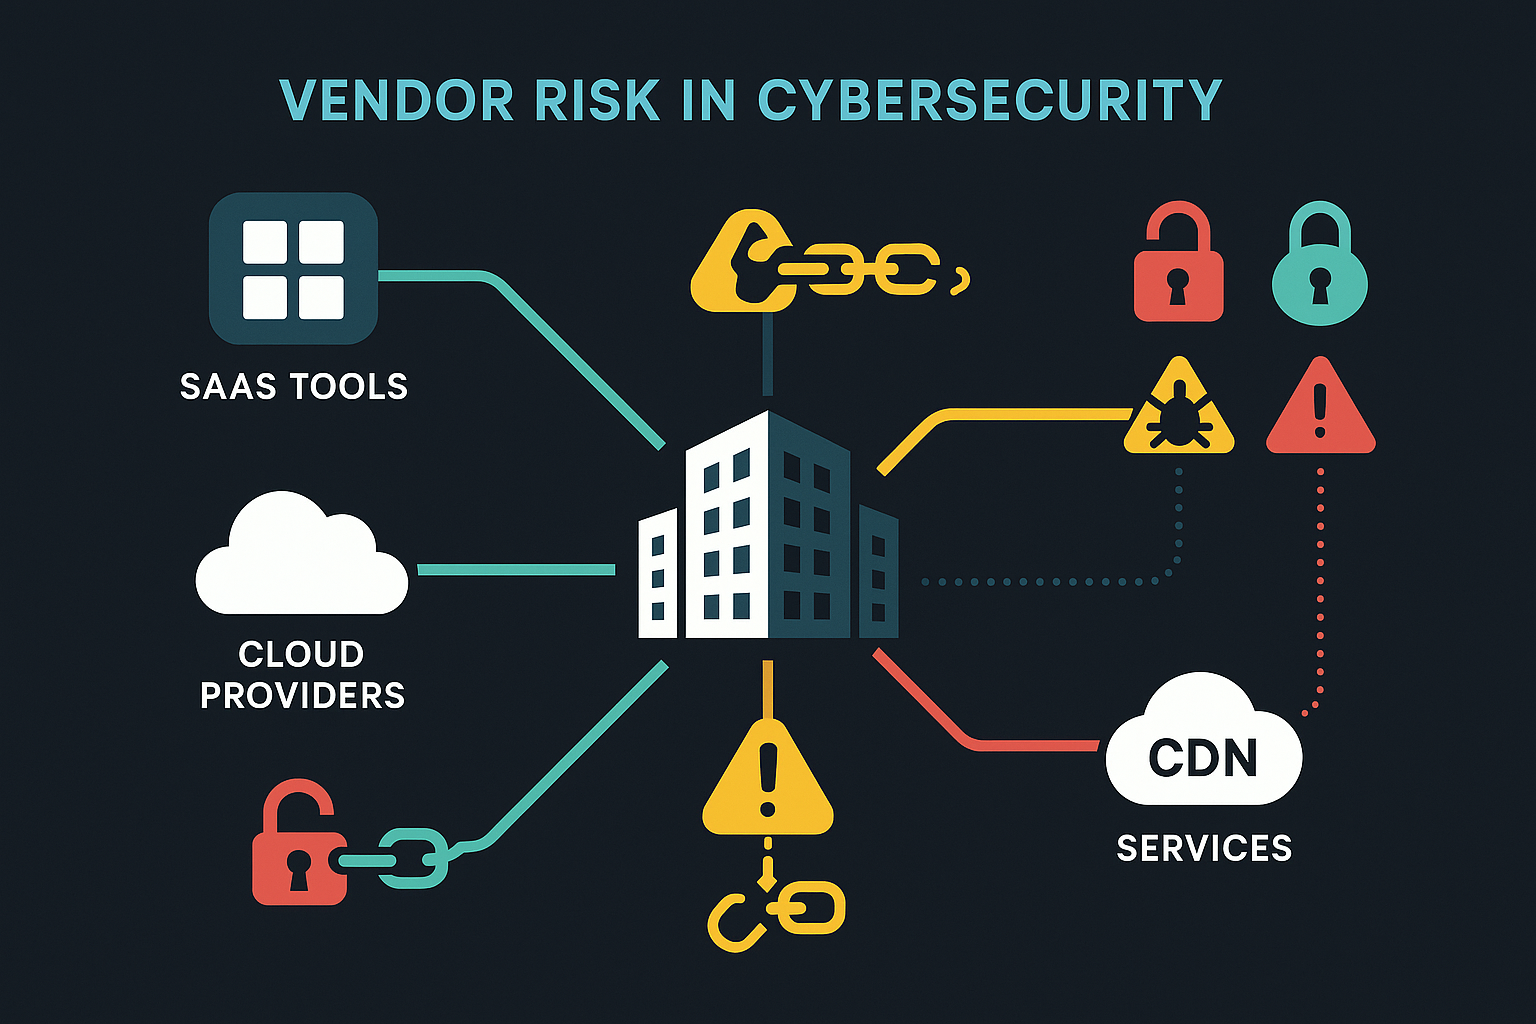
Por exemplo:
- Um portal de suporte mantido por um fornecedor pode ser acessado por atacantes e usado para phishing direcionado ou coleta de credenciais;
- Uma biblioteca JavaScript de terceiros hospedada em CDN pode ser comprometida e injetar código malicioso em milhares de sites;
- Um subdomínio delegado a uma agência de marketing pode ter configurações DNS fracas, permitindo subdomain takeover;
- Um serviço de analytics pode vazar dado sensível por configuração inadequada de CORS.
Você não controla a segurança dos seus fornecedores e responde pelas consequências se eles forem comprometidos.
A cadeia de suprimentos digital: camadas de dependência
A cadeia de suprimentos digital não é uma linha. É uma rede de dependências distribuída em camadas:
1ª camada: fornecedores diretos
- Ferramentas SaaS (CRM, ERP, SIEM)
- Provedores de cloud (AWS, Azure, GCP)
- CDNs e serviços de DNS
- Gateways de pagamento
2ª camada: dependências dos fornecedores
- Bibliotecas open-source usadas pelos fornecedores
- Subcontratados de infraestrutura
- Serviços de autenticação terceirizados
- APIs de integração
3ª camada: dependências transitivas
- Dependências das dependências
- Pacotes npm, pip, composer
- Containers e imagens Docker
- Plugins e extensões
4ª camada: shadow IT
- Ferramentas não autorizadas
- Contas pessoais em serviços corporativos
- Integrações não documentadas
- Testes e POCs esquecidos
Cada camada adiciona complexidade, e a conta de risco cresce junto. Uma vulnerabilidade em qualquer nível alcança a cadeia inteira.
Attack Surface Management: visibilidade de ponta a ponta
A gestão da superfície de ataque não para nos ativos que são seus. Ela precisa mapear e monitorar a cadeia de dependências inteira, o que inclui:
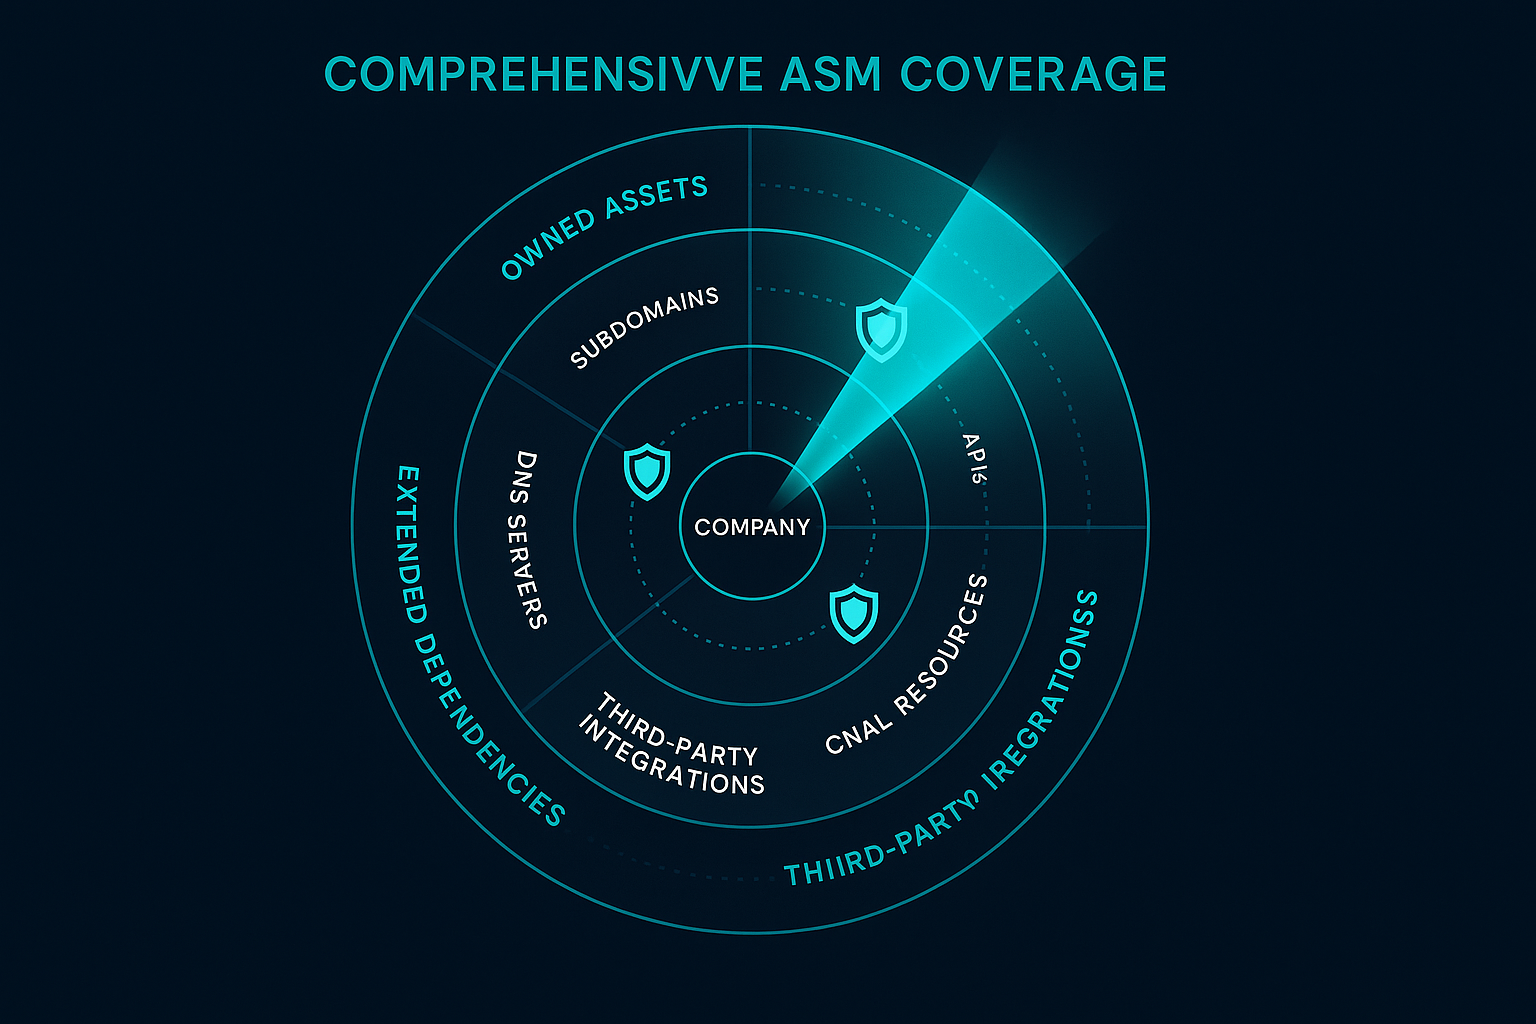
Discovery contínuo
- Subdomínios delegados a terceiros
- Servidores DNS (NS, MX, SRV) gerenciados externamente
- Recursos externos (JavaScript, CSS, imagens, fontes)
- APIs de terceiros integradas em suas aplicações
- Dependências de código (bibliotecas, frameworks, packages)
Análise de risco
- Vulnerabilidades conhecidas (CVEs) em dependências
- Configurações inseguras em serviços terceirizados
- Certificados SSL expirados ou fracos
- Exposição de dados sensíveis por terceiros
- Permissões excessivas em integrações
Monitoramento contínuo
- Alertas em tempo real sobre mudanças na cadeia
- Detecção de shadow IT e ativos não autorizados
- Monitoramento de reputação de fornecedores
- Tracking de incidentes em dependências
Como proteger sua cadeia de suprimentos digital
1. Inventário completo
Mantenha um inventário atualizado de todos os fornecedores, ferramentas e dependências:
- Quem são seus fornecedores diretos?
- Quais subdomínios estão delegados a terceiros?
- Quais bibliotecas JavaScript externas você carrega?
- Quais APIs de terceiros suas aplicações consomem?
- Quais serviços DNS você não controla diretamente?
2. Avaliação de risco
Classifique fornecedores por criticidade e exposição:
- Crítico: Acesso a dados sensíveis ou sistemas core
- Alto: Integração profunda com infraestrutura
- Médio: Ferramentas de produtividade e colaboração
- Baixo: Serviços periféricos sem acesso a dados
3. Monitoramento contínuo
Implemente monitoramento 24/7 da cadeia de suprimentos:
- Scan regular de vulnerabilidades em dependências
- Alertas sobre mudanças em subdomínios delegados
- Detecção de certificados expirados
- Monitoramento de configurações de segurança
4. Políticas de segurança
Estabeleça políticas claras para terceiros:
- Due diligence antes de contratar fornecedores
- Cláusulas de segurança em contratos
- Revisão periódica de permissões e acessos
- Processo de offboarding seguro
5. Resposta a incidentes
Tenha um plano de resposta para comprometimentos na cadeia:
- Procedimentos para isolar fornecedores comprometidos
- Comunicação com stakeholders
- Rotação de credenciais e tokens
- Análise forense e lições aprendidas
O papel do ASM na proteção da cadeia digital
O que dá para cobrar de uma plataforma de Attack Surface Management:
- Discovery automático da cadeia de dependências
- Mapeamento de relacionamento entre ativo e fornecedor
- Análise de risco com contexto de negócio
- Alerta sobre mudança e sobre vulnerabilidade nova
- Integração com SIEM e SOAR para resposta automatizada
- Relatório de conformidade para auditoria e certificação
Casos reais: quando a cadeia falha
SolarWinds (2020)
Comprometimento de ferramenta de monitoramento afetou 18.000 organizações, incluindo agências governamentais dos EUA. Atacantes inseriram backdoor em atualização legítima.
Codecov (2021)
Script de CI/CD comprometido permitiu que atacantes roubassem credenciais e tokens de centenas de empresas por meses.
Log4Shell (2021)
Vulnerabilidade crítica em biblioteca Java amplamente usada afetou milhões de aplicações globalmente, incluindo serviços de grandes fornecedores.
Okta (2022)
Comprometimento de fornecedor de suporte permitiu acesso a dados de clientes da plataforma de autenticação usada por milhares de empresas.
Conclusão: segurança é responsabilidade compartilhada
A cadeia de suprimentos digital veio para ficar. Eliminar toda dependência externa não é possível nem desejável, e o trabalho passa a ser outro: administrar esse risco com método.
Attack Surface Management oferece a visibilidade e o controle necessários para:
- Descobrir ativos e dependências desconhecidas
- Avaliar riscos em toda a cadeia
- Monitorar mudanças continuamente
- Responder rapidamente a incidentes
A cadeia de suprimentos vai ser atacada em algum momento. O que muda o resultado é quanto tempo passa entre o ataque e a sua descoberta.