

Matriz de priorização de segurança do Gartner é a ferramenta que cruza o valor de um controle com a facilidade de implantá-lo, distribuindo as iniciativas em quatro quadrantes: quick wins, projetos estratégicos, higiene e itens de baixo retorno. Ela existe para responder o que fazer primeiro com a equipe e o orçamento que você tem hoje.
A lista de tarefas de um time de segurança é infinita e os recursos não são. Milhares de vulnerabilidades, centenas de alertas, pressão por resultado: o que fazer primeiro? A escolha errada gasta tempo e orçamento e ainda deixa a organização exposta.
Para navegar nesta complexidade, líderes de TI e segurança frequentemente recorrem a frameworks estratégicos, e poucos são tão claros e eficazes quanto a Matriz de Priorização de Projetos do Gartner. Esta ferramenta classifica iniciativas com base em seu impacto e no esforço necessário para implementá-las, ajudando a focar no que realmente importa.
Este artigo usa a lógica da matriz do Gartner para mostrar por que adotar uma plataforma de Gerenciamento de Superfície de Ataque (ASM), como a CSURFACE, é a vitória rápida (Quick Win) mais estratégica disponível para sua equipe hoje.
A matriz de priorização do Gartner: um guia para a ação
A matriz do Gartner é uma ferramenta visual simples, porém poderosa, que divide as iniciativas em quatro quadrantes distintos, baseados em dois eixos críticos: Impacto (o valor que a iniciativa agrega ao negócio) e Esforço (os recursos necessários para sua execução).
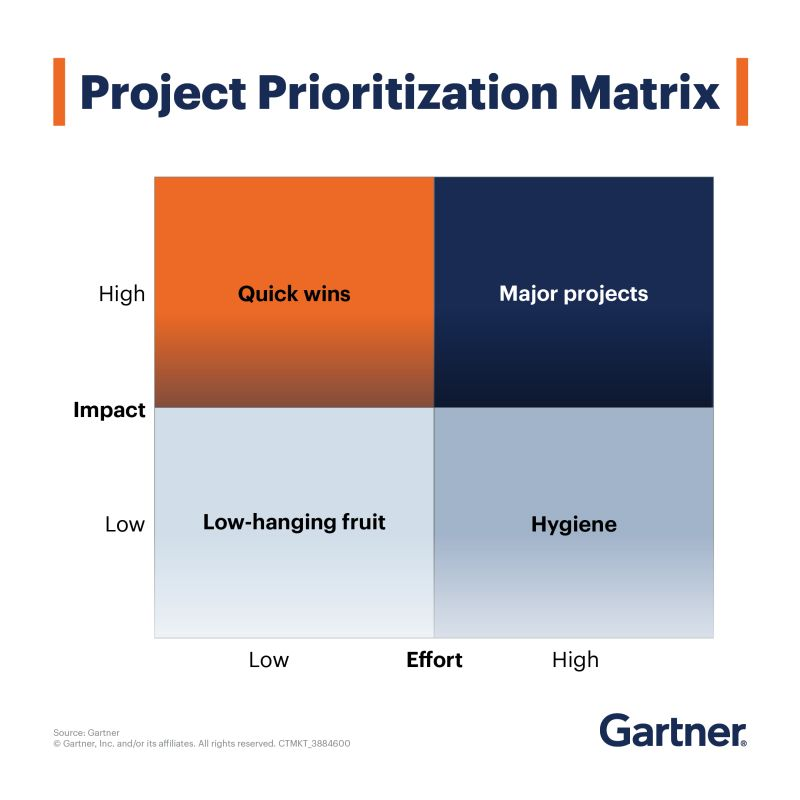
Os quatro quadrantes são:
- Quick Wins (Alto Impacto, Baixo Esforço): Iniciativas de alta prioridade que entregam valor significativo com recursos mínimos. Devem ser executadas imediatamente.
- Major Projects (Alto Impacto, Alto Esforço): Projetos estratégicos e transformadores que exigem planejamento cuidadoso e investimento substancial.
- Low-Hanging Fruit (Baixo Impacto, Baixo Esforço): Tarefas de preenchimento, que podem ser feitas quando há tempo, mas não devem desviar o foco principal.
- Hygiene (Alto Esforço, Baixo Impacto): Atividades que consomem muitos recursos para um retorno mínimo. Devem ser questionadas, automatizadas ou eliminadas.
O desafio para qualquer líder de segurança é garantir que seus esforços estejam concentrados nos dois quadrantes superiores, especialmente nos "Quick Wins". No entanto, muitas equipes de segurança, sem saber, gastam a maior parte do seu tempo em tarefas de "Hygiene".
O quadrante "Hygiene": onde a segurança tradicional se afoga
Muitas das práticas de segurança cibernética, embora bem-intencionadas, caem diretamente no quadrante de "Hygiene" (ou, no Brasil, no popular ditado de "enxugar gelo"). Elas consomem um esforço enorme para um impacto que é, na melhor das hipóteses, limitado e, na pior, ilusório.
Considere estas tarefas comuns:
- Gestão de vulnerabilidades baseada em CVSS: Times de segurança lidam com uma média de 15.000 vulnerabilidades [1]. Tentar analisar e corrigir cada uma delas com base em um score genérico de CVSS é uma tarefa hercúlea (Alto Esforço), e o problema reside no fato de que a maioria dessas vulnerabilidades nunca será explorada, resultando em um impacto real muito baixo na redução de risco.
- Inventário manual de ativos: Tentar manter uma planilha atualizada de todos os ativos digitais é uma batalha perdida. Com a explosão de serviços em nuvem, Shadow IT e trabalho remoto, é impossível fazer isso manualmente (Alto Esforço). O resultado é um inventário cronicamente incompleto, e é dele que sai o ativo externo que ninguém sabia que existia.
- Dependência exclusiva de varreduras periódicas: Abordagens tradicionais que dependem unicamente de varreduras ativas (semanais ou mensais) criam perigosas janelas de invisibilidade. A varredura não é o problema. O buraco está entre um ciclo e o outro. Uma nova vulnerabilidade crítica pode ser explorada em massa em apenas 5 dias [3], um período em que uma varredura semanal deixaria a organização completamente cega. Esta abordagem reativa oferece baixo impacto na prevenção de ameaças emergentes. Em contraste, a CSURFACE supera essa limitação ao integrar seus scans ativos com monitoramento contínuo de ameaças 0-day e varreduras passivas múltiplas vezes ao dia, garantindo uma detecção muito mais rápida e fechando essas janelas de exposição críticas.
Essas atividades criam um falso senso de segurança, mantendo as equipes ocupadas com tarefas de baixo impacto, enquanto a superfície de ataque que o atacante enxerga de fato continua desprotegida.
ASM como o "Quick Win" definitivo
É aqui que o Gerenciamento da Superfície de Ataque (ASM) entra, posicionando-se firmemente no quadrante de Quick Wins (Alto Impacto, Baixo Esforço).
Uma plataforma de ASM como a CSURFACE inverte a equação. Em vez de começar de dentro para fora com uma lista interminável de tarefas, ela adota a perspectiva do atacante, de fora para dentro, para focar no que é realmente explorável.
Por que ASM é de alto impacto?
O impacto de uma plataforma ASM é imediato e mensurável, abordando diretamente as dores mais críticas da segurança moderna:
| Dor crítica | Impacto da plataforma ASM (CSURFACE) |
| :--- | :--- |
| Ativos invisíveis (Shadow IT) | Descoberta contínua dos ativos que respondem na internet, incluindo domínios, subdomínios, IPs, serviços em nuvem e shadow IT, atrás do ponto cego que já comprometeu 69% das organizações [2]. |
| Velocidade do atacante | Redução do tempo de exposição (MTTR) em 73%. A CSURFACE, pelo monitoramento contínuo, detecta vulnerabilidades exploráveis de forma acelerada, dando às equipes o tempo necessário para agir antes dos atacantes. |
| Priorização ineficaz | Foco no que realmente importa. Em vez de 15.000 alertas genéricos, a CSURFACE usa um modelo preditivo que considera a probabilidade de exploração, permitindo uma redução de 85% no risco não priorizado. |
| Impacto financeiro de incidentes | Prevenção de incidentes que custam, em média, US$ 4,44 milhões [4]. O ROI é direto e substancial. |
Por que ASM é de baixo esforço?
O "baixo esforço" é talvez o aspecto mais transformador do ASM moderno. Plataformas como a CSURFACE são projetadas para automação e autonomia:
- Implementação SaaS: Nenhuma infraestrutura para instalar ou gerenciar. A plataforma está operacional em minutos.
- Discovery automatizado: O processo de descoberta é contínuo e não requer configuração manual ou alimentação de dados. A plataforma encontra seus ativos por conta própria.
- Zero esforço contínuo: Uma vez configurada, a plataforma monitora a superfície de ataque 24/7 sem intervenção humana, liberando a equipe de segurança para focar na remediação estratégica.
Ao contrário das ferramentas tradicionais que adicionam mais trabalho, uma plataforma ASM eficaz remove o trabalho, automatizando as tarefas de "Hygiene" e permitindo que a equipe se concentre em ações de alto impacto.
Conclusão: troque esforço por impacto
A matriz do Gartner diz uma coisa só, e ela é sobre onde o esforço é aplicado. A equipe que passa o trimestre em tarefas de "Hygiene" fica no ciclo reativo, um passo atrás do atacante, por mais horas que coloque no problema.
Adotar uma plataforma de Gerenciamento de Superfície de Ataque como a CSURFACE é uma decisão estratégica para mover sua equipe do quadrante de alto esforço e baixo impacto para o de baixo esforço e alto impacto. É a definição de Quick Win: entra rápido, custa pouco e muda a postura de segurança na mesma semana.
Se a sua equipe está enxugando gelo hoje, o primeiro passo é olhar para o que ela ainda não enxerga. Agende uma demonstração da CSURFACE.
Referências
- Statista. (2023). Number of common vulnerabilities and exposures (CVE) listed worldwide from 1999 to 2023. Acessar Fonte
- ESG e Randori. (2022). The State of Attack Surface Management 2022. Acessar Fonte
- Kenna Security & Cyentia Institute. (2021). Prioritization to Prediction, Volume 8: Measuring and Minimizing Exploitability. Acessar Fonte
- IBM. (2025). Cost of a Data Breach Report 2025. Acessar Fonte