

La matriz de priorización de seguridad de Gartner es la herramienta que cruza el valor de un control con la facilidad de implantarlo, repartiendo las iniciativas en cuatro cuadrantes: quick wins, proyectos estratégicos, higiene y elementos de bajo retorno. Existe para responder qué hacer primero con el equipo y el presupuesto que tienes hoy.
La lista de tareas de un equipo de seguridad es infinita y sus recursos no lo son. Miles de vulnerabilidades, cientos de alertas, presión por resultados: ¿qué se hace primero? La elección equivocada quema tiempo y presupuesto y encima deja a la organización expuesta.
Para navegar esta complejidad, los líderes de TI y de seguridad recurren con frecuencia a marcos estratégicos, y pocos son tan claros y eficaces como la Matriz de Priorización de Proyectos de Gartner. Esta herramienta clasifica las iniciativas con base en su impacto y en el esfuerzo necesario para implementarlas, ayudando a enfocarse en lo que realmente importa.
Este artículo demostrará, utilizando la lógica de la matriz de Gartner, por qué la adopción de una plataforma de Gestión de la Superficie de Ataque (ASM), como CSURFACE, no es solo un proyecto más en su lista, sino la victoria rápida (Quick Win) más estratégica que su equipo puede conquistar hoy.
La matriz de priorización de Gartner: una guía para la acción
La matriz de Gartner es una herramienta visual simple, pero poderosa, que divide las iniciativas en cuatro cuadrantes distintos, basados en dos ejes críticos: Impacto (el valor que la iniciativa aporta al negocio) y Esfuerzo (los recursos necesarios para su ejecución).
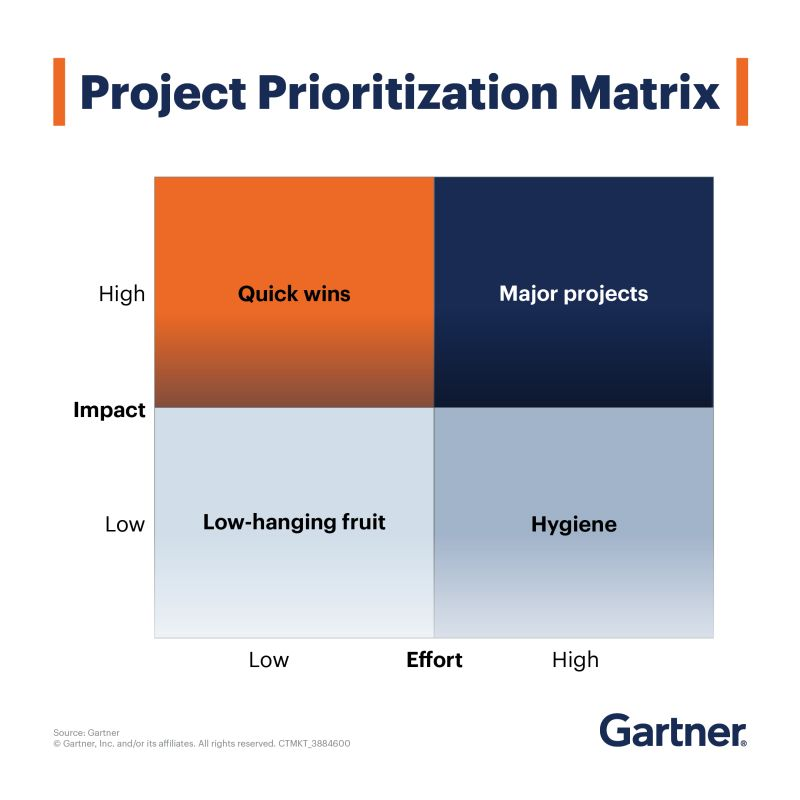
Los cuatro cuadrantes son:
- Quick Wins (Alto Impacto, Bajo Esfuerzo): Iniciativas de alta prioridad que entregan un valor significativo con recursos mínimos. Deben ejecutarse de inmediato.
- Major Projects (Alto Impacto, Alto Esfuerzo): Proyectos estratégicos y transformadores que exigen una planificación cuidadosa y una inversión sustancial.
- Low-Hanging Fruit (Bajo Impacto, Bajo Esfuerzo): Tareas de relleno, que pueden realizarse cuando hay tiempo, pero no deben desviar el foco principal.
- Hygiene (Alto Esfuerzo, Bajo Impacto): Actividades que consumen muchos recursos para un retorno mínimo. Deben cuestionarse, automatizarse o eliminarse.
El desafío para cualquier líder de seguridad es garantizar que sus esfuerzos se concentren en los dos cuadrantes superiores, especialmente en los "Quick Wins". Sin embargo, muchos equipos de seguridad, sin saberlo, dedican la mayor parte de su tiempo a tareas de "Hygiene".
El cuadrante "Hygiene": donde la seguridad tradicional se ahoga
Muchas de las prácticas de ciberseguridad, aunque bien intencionadas, caen directamente en el cuadrante de "Hygiene". Consumen un esfuerzo enorme para un impacto que es, en el mejor de los casos, limitado y, en el peor, ilusorio.
Considere estas tareas comunes:
- Gestión de Vulnerabilidades basada en CVSS: Los equipos de seguridad lidian con un promedio de 15.000 vulnerabilidades [1]. Intentar analizar y corregir cada una de ellas con base en un puntaje genérico de CVSS es una tarea hercúlea (Alto Esfuerzo), y el problema reside en que la mayoría de esas vulnerabilidades nunca será explotada, lo que resulta en un impacto real muy bajo en la reducción de riesgo.
- Inventario manual de activos: Intentar mantener una hoja de cálculo actualizada de todos los activos digitales es una batalla perdida. Con la explosión de servicios en la nube, Shadow IT y trabajo remoto, es imposible hacerlo manualmente (Alto Esfuerzo). El resultado es un inventario crónicamente incompleto, y de ahí sale el activo externo que nadie sabía que existía.
- Dependencia Exclusiva de Escaneos Periódicos: Los enfoques tradicionales que dependen únicamente de escaneos activos (semanales o mensuales) crean peligrosas ventanas de invisibilidad. El problema no es el escaneo en sí, sino la falta de visibilidad entre ciclos. Una nueva vulnerabilidad crítica puede explotarse de forma masiva en apenas 5 días [3], un periodo en el que un escaneo semanal dejaría a la organización completamente ciega. Este enfoque reactivo ofrece un bajo impacto en la prevención de amenazas emergentes. En contraste, CSURFACE supera esta limitación al integrar sus escaneos activos con monitoreo continuo de amenazas 0-day y escaneos pasivos múltiples veces al día, garantizando una detección mucho más rápida y cerrando esas ventanas de exposición críticas.
Estas actividades crean una falsa sensación de seguridad, manteniendo a los equipos ocupados con tareas de bajo impacto, mientras la superficie de ataque que el atacante ve de verdad sigue desprotegida.
ASM como el "Quick Win" definitivo
Es aquí donde la Gestión de la Superficie de Ataque (ASM) entra, posicionándose firmemente en el cuadrante de Quick Wins (Alto Impacto, Bajo Esfuerzo).
Una plataforma de ASM como CSURFACE invierte la ecuación. En lugar de comenzar de adentro hacia afuera con una lista interminable de tareas, adopta la perspectiva del atacante, de afuera hacia adentro, para enfocarse en lo que realmente es explotable.
¿Por qué ASM es de alto impacto?
El impacto de una plataforma ASM es inmediato y medible, abordando directamente los puntos más críticos de la seguridad moderna:
| Punto Crítico | Impacto de la Plataforma ASM (CSURFACE) |
| :--- | :--- |
| Activos invisibles (Shadow IT) | Descubrimiento continuo de los activos que responden en internet, incluyendo dominios, subdominios, IPs, servicios en la nube y shadow IT, tras el punto ciego que ya comprometió al 69% de las organizaciones [2]. |
| Velocidad del atacante | Reducción del tiempo de exposición (MTTR) en un 73%. CSURFACE, por su monitoreo continuo, detecta vulnerabilidades explotables de forma acelerada, dando a los equipos el tiempo necesario para actuar antes que los atacantes. |
| Priorización ineficaz | Foco en lo que realmente importa. En lugar de 15.000 alertas genéricas, CSURFACE utiliza un modelo predictivo que considera la probabilidad de explotación, permitiendo una reducción del 85% en el riesgo no priorizado. |
| Impacto financiero de los incidentes | Prevención de incidentes que cuestan, en promedio, 4,44 millones de dólares [4]. El ROI es directo y sustancial. |
¿Por qué ASM es de bajo esfuerzo?
El "bajo esfuerzo" es quizás el aspecto más transformador del ASM moderno. Plataformas como CSURFACE están diseñadas para la automatización y la autonomía:
- Implementación SaaS: Ninguna infraestructura que instalar o gestionar. La plataforma está operativa en minutos.
- Discovery Automatizado: El proceso de descubrimiento es continuo y no requiere configuración manual ni alimentación de datos. La plataforma encuentra sus activos por sí misma.
- Cero Esfuerzo Continuo: Una vez configurada, la plataforma monitorea la superficie de ataque 24/7 sin intervención humana, liberando al equipo de seguridad para enfocarse en la remediación estratégica.
A diferencia de las herramientas tradicionales que agregan más trabajo, una plataforma ASM eficaz elimina el trabajo, automatizando las tareas de "Hygiene" y permitiendo que el equipo se concentre en acciones de alto impacto.
Conclusión: cambie esfuerzo por impacto
La matriz de Gartner hace un solo señalamiento, y es sobre dónde cae el esfuerzo. El equipo que pasa el trimestre en tareas de "Hygiene" se queda en el ciclo reactivo, un paso atrás del atacante, por más horas que le ponga.
Adoptar una plataforma de Gestión de la Superficie de Ataque como CSURFACE es una decisión estratégica para mover a su equipo del cuadrante de alto esfuerzo y bajo impacto al de bajo esfuerzo y alto impacto. Es la definición de Quick Win: entra rápido, cuesta poco y mueve la postura de seguridad en la misma semana.
Si hoy su equipo está trabajando en vano, el primer paso es mirar lo que todavía no ve. Agende una demostración de CSURFACE.
Referencias
- Statista. (2023). Number of common vulnerabilities and exposures (CVE) listed worldwide from 1999 to 2023. Acceder a la Fuente
- ESG y Randori. (2022). The State of Attack Surface Management 2022. Acceder a la Fuente
- Kenna Security & Cyentia Institute. (2021). Prioritization to Prediction, Volume 8: Measuring and Minimizing Exploitability. Acceder a la Fuente
- IBM. (2025). Cost of a Data Breach Report 2025. Acceder a la Fuente