

La Gestión de la Superficie de Ataque (ASM, de Attack Surface Management) es la disciplina de descubrir y mantener actualizado el inventario de todo lo que una organización expone a un atacante, clasificando cada exposición por el riesgo que representa. El ASM trabaja de afuera hacia adentro. En lugar de auditar lo que registra el inventario oficial, busca lo que existe de verdad y después pregunta de quién es.
En un entorno corporativo cada vez más digital y descentralizado, la superficie de ataque digital de una organización crece de forma continua e invisible. Activos en la nube, APIs expuestas, dispositivos temporales, sistemas heredados y relaciones que sirven de entrada para atacantes, muchas veces sin que los equipos de seguridad siquiera sepan que esos activos existen.
La transformación digital acelerada, impulsada por la pandemia y por la adopción masiva de servicios en la nube, trajo agilidad y escala. Trajo con ella una pregunta difícil: ¿cómo proteger lo que no sabe que existe? El Attack Surface Management (ASM) existe para responderla, y por eso se volvió uno de los pilares de la madurez en ciberseguridad.
¿Qué es Attack Surface Management (ASM)?
Attack Surface Management (ASM) es el proceso continuo y automatizado de descubrimiento, mapeo, clasificación y monitoreo de los activos digitales expuestos en internet por una organización. Esto incluye:
- Dominios y subdominios
- Autonomous Systems
- Prefijos de IPs
- Servidores en la nube y on-premise
- Aplicaciones web
- Tecnologías y servicios
- APIs
- Certificados SSL/TLS
- Recursos de terceros y cadena de suministro digital (supply chain)
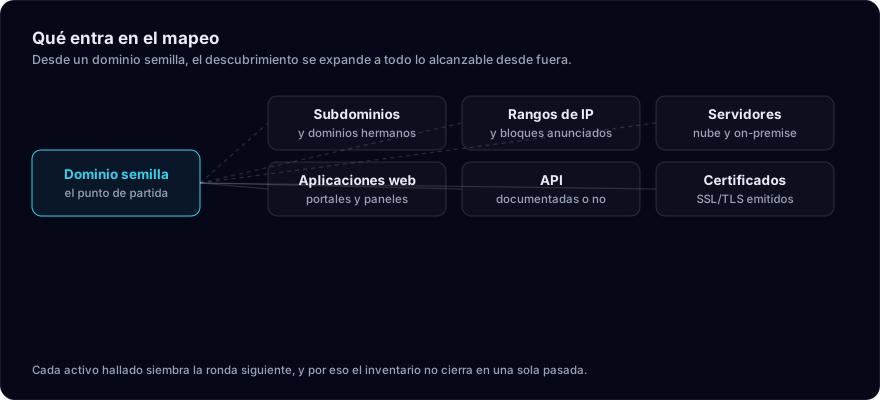
A diferencia de las soluciones internas que dependen de inventarios o alcances definidos manualmente, como un CMDB, una plataforma de Attack Surface Management opera como un atacante externo, mapeando todo lo que está expuesto y accesible por internet, incluidos los activos que la propia organización desconoce u olvidó.
La evolución del concepto de superficie de ataque
Históricamente, la seguridad cibernética se enfocaba en el perímetro de la red corporativa. Firewall, VPN y control de acceso alcanzaban mientras los activos estaban centralizados en centros de datos físicos. La disolución del perímetro tradicional terminó con ese arreglo.
Con la migración a la nube, la proliferación de dispositivos IoT, el trabajo remoto y la adopción de arquitecturas de microservicios, la superficie de ataque se expandió exponencialmente. Según Gartner, hacia 2025, el 75% de las organizaciones tendrán más del 50% de sus activos críticos fuera del perímetro tradicional. Esa fragmentación hace imposible mantener un inventario manual actualizado.
ASM como visión del atacante
El diferencial del ASM está en su enfoque: pensar como un atacante. Mientras las herramientas tradicionales de gestión de vulnerabilidades (Vulnerability Management) dependen de agentes instalados y alcances predefinidos, el ASM escanea internet de afuera hacia adentro, descubriendo:
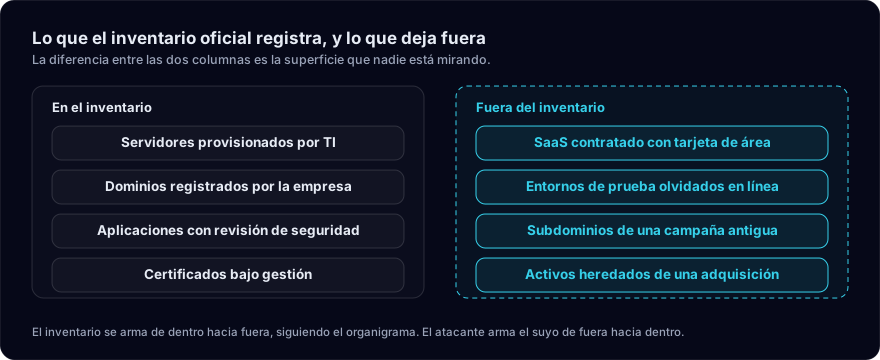
- Shadow IT: Servicios contratados por departamentos sin aprobación de TI
- Activos olvidados: Servidores de prueba, entornos de desarrollo expuestos
- Adquisiciones y fusiones: Infraestructura heredada de empresas adquiridas
- Dependencias de terceros: CDNs, DNS externos, servicios SaaS integrados
Esa mirada de afuera importa porque el atacante no pide permiso ni consulta su inventario interno. Trabaja con lo que encuentra expuesto.
¿Por qué Attack Surface Management se volvió necesario?
La pregunta "qué es Attack Surface Management" debe venir acompañada de "por qué se volvió indispensable". Algunas de las principales razones:
Shadow IT
Los usuarios y las áreas de negocio crean activos sin gobernanza ni aprobación del área de seguridad. Según una investigación de Gartner, el 41% de las compras de tecnología se realizan fuera del departamento de TI. Esos activos no gestionados representan puntos ciegos críticos en la postura de seguridad.
Un ejemplo común: los equipos de marketing contratan plataformas de automatización que recopilan datos de clientes, pero no pasan por revisión de seguridad. Esas herramientas pueden tener vulnerabilidades conocidas, configuraciones inseguras o incluso estar comprometidas sin que nadie lo perciba.
Entornos multi-cloud
Múltiples proveedores dificultan la visibilidad centralizada y aumentan la complejidad de la gestión. Las organizaciones modernas frecuentemente utilizan AWS, Azure, Google Cloud y otros proveedores de forma simultánea, cada uno con sus propias interfaces, APIs y modelos de seguridad.
Esa fragmentación crea silos de visibilidad: un bucket S3 mal configurado en AWS puede pasar desapercibido mientras el equipo de seguridad se enfoca en vulnerabilidades en Azure. El ASM unifica esa visión, independientemente de dónde estén alojados los activos.
Expansión rápida
Fusiones, adquisiciones y crecimiento orgánico añaden activos continuamente sin actualización de los inventarios. Cuando una empresa adquiere a otra, hereda los activos productivos y un montón de cosas más:
- Entornos de prueba olvidados
- Servidores heredados
- Dominios expirados o mal gestionados
- Credenciales hardcoded en repositorios de código
Sin un proceso automatizado de descubrimiento, esos activos permanecen invisibles hasta ser explotados por atacantes.
Cadena de suministro digital
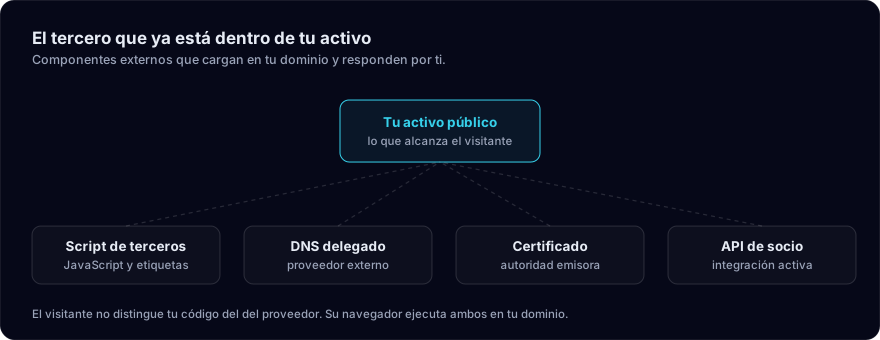
Las dependencias de terceros (CDNs, DNS, SaaS) amplían la superficie de ataque más allá del control directo de la organización. Los ataques a la cadena de suministro, como SolarWinds y Log4Shell, demostraron que las vulnerabilidades en los proveedores pueden comprometer miles de organizaciones de forma simultánea.
El ASM mapea esas dependencias externas, identificando:
- Scripts JavaScript de terceros cargados en páginas web
- Servidores DNS gestionados por proveedores externos
- Certificados SSL emitidos por autoridades no autorizadas
- Integraciones con APIs de socios
Complejidad de las arquitecturas modernas
Microservicios, contenedores, serverless y edge computing crean una red compleja de interdependencias. Cada microservicio expone APIs, cada contenedor tiene su propia imagen base con potenciales vulnerabilidades, y las funciones serverless pueden tener permisos excesivos.
Las herramientas tradicionales de seguridad no fueron diseñadas para esa dinámica. Un contenedor efímero que existe por apenas algunos minutos puede ser explotado y desaparecer antes de ser detectado. El ASM continuo garantiza que incluso los activos temporales sean mapeados y evaluados.
Regulaciones y compliance
Marcos como LGPD, GDPR, PCI-DSS e ISO 27001 exigen que las organizaciones mantengan inventarios actualizados de los activos que procesan datos sensibles. La falla en demostrar control sobre la superficie de ataque puede resultar en multas significativas y daños reputacionales.
El ASM automatiza la recopilación de evidencias para auditorías, demostrando que la organización tiene visibilidad y control sobre sus activos expuestos.
Cómo el ASM trabaja en conjunto con otras iniciativas de seguridad
Una plataforma de Attack Surface Management no reemplaza las herramientas que ya están en operación. Entrega el contexto y la visibilidad que las otras no logran capturar por sí solas, y con eso mejora lo que esas herramientas ya hacían.
Enriquecimiento de datos para Vulnerability Management
Mientras las herramientas tradicionales de gestión de vulnerabilidades identifican fallas en activos conocidos, el ASM descubre activos desconocidos y proporciona contexto de exposición. Con eso, el equipo de seguridad prioriza la remediación por tres criterios en lugar de uno: severidad (CVSS), accesibilidad real por internet y criticidad del activo para el negocio.
Por ejemplo: una vulnerabilidad crítica en un servidor de desarrollo interno tiene un riesgo diferente al de la misma vulnerabilidad en un servidor web público. El ASM proporciona esa capa de contexto, optimizando el uso de recursos limitados de seguridad.
Ampliación de la visibilidad para SIEM y SOC
Los Centros de Operaciones de Seguridad (SOC) dependen de logs y alertas de los activos monitoreados. Sin embargo, los activos no inventariados no generan logs. El ASM expande el perímetro de visibilidad del SOC al descubrir continuamente nuevos activos que deben ser incorporados al monitoreo.
Los cambios en la superficie de ataque también se correlacionan con eventos de seguridad: un subdominio nuevo, un certificado SSL recién emitido, un servicio que empezó a responder en el 443. Esa correlación es la que acelera la detección de actividad maliciosa y de configuración no autorizada.
Contexto para Threat Intelligence
Los feeds de Threat Intelligence proporcionan indicadores de compromiso (IoCs) como IPs maliciosas, dominios de phishing y hashes de malware. El ASM correlaciona esos indicadores con la superficie de ataque de la organización, respondiendo preguntas como:
- ¿Alguno de nuestros activos se está comunicando con IPs en listas de bloqueo?
- ¿Existen dominios typosquatting registrados que imitan nuestra marca?
- ¿Se emitieron certificados SSL fraudulentos para nuestros dominios?
Esa correlación transforma la inteligencia genérica en acciones específicas y priorizadas.
Soporte a marcos de gobernanza y compliance
Regulaciones como LGPD, GDPR, PCI-DSS e ISO 27001 exigen inventarios actualizados de los activos que procesan datos sensibles. El ASM automatiza esa recopilación, proporcionando evidencias auditables de que la organización mantiene control sobre su superficie de ataque.
Los informes de las plataformas de ASM también alimentan el tablero de riesgo de la dirección. Muestran cómo se movió la postura a lo largo del tiempo, que es el argumento que sostiene el presupuesto de remediación del año siguiente.
Maduración del enfoque CTEM (Continuous Threat Exposure Management)
El Continuous Threat Exposure Management (CTEM) es un marco estratégico introducido por Gartner que propone un enfoque continuo y orientado por amenazas para gestionar exposiciones de seguridad. A diferencia de las evaluaciones puntuales (como los pentests anuales), el CTEM opera en cinco etapas cíclicas:
- Scoping: definir qué proteger (activos críticos, datos sensibles)
- Discovery: identificar activos, vulnerabilidades y configuraciones
- Prioritization: clasificar exposiciones por riesgo real para el negocio
- Validation: probar si las exposiciones son explotables de verdad
- Mobilization: orquestar la remediación y comunicar el riesgo
El ASM sostiene las etapas de Discovery y Scoping del CTEM. Sin visibilidad de la superficie de ataque, no hay cómo definir el alcance ni descubrir todas las exposiciones. Las organizaciones que adoptan el ASM como base de su estrategia CTEM logran:
- Reducir el tiempo medio de descubrimiento de nuevos activos y exposiciones
- Priorizar la remediación por exposición real en lugar de por severidad teórica
- Validar continuamente si los cambios en la infraestructura introducen nuevos riesgos
- Demostrar madurez en seguridad ante stakeholders, inversores y auditores
Según Gartner, hacia 2026, las organizaciones que adopten CTEM reducirán en dos tercios la probabilidad de sufrir una violación de datos. El ASM es el primer paso de ese camino, y el más difícil de saltar.
Conclusión
La superficie de ataque crece más rápido de lo que se la puede gestionar a mano, y eso fue lo que sacó al Attack Surface Management de la columna de lo opcional. La organización que no ve sus propios activos expuestos trabaja a ciegas y se pasa el año reaccionando a incidentes en lugar de prevenirlos.
El ASM va más allá del descubrimiento de activos. Cambia el ángulo desde donde se mira: de adentro hacia afuera pasa a ser de afuera hacia adentro, como mira el atacante. El riesgo aparece antes de ser explotado y la ventana de oportunidad del adversario se acorta.
El ASM también le da al equipo de seguridad números para llevar a la mesa: cuánto bajó el riesgo, dónde se aplicó la inversión, qué cambió de un trimestre al otro. Esa es la diferencia práctica entre la organización que reacciona y la que se adelanta.
La pregunta ya no es "¿por qué implementar ASM?", sino "¿cuánto tiempo puede su organización darse el lujo de operar sin él?"